Мощная утилита для поиска угроз в коде и файлах
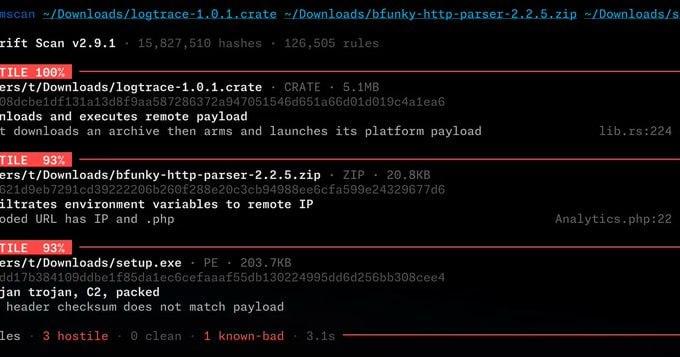
Разработчики проекта AtomDrift представили новую утилиту Scan, которая позиционируется как универсальное решение для обнаружения вредоносного программного обеспечения. В отличие от традиционных антивирусов, которые часто работают только с исполняемыми файлами и запуском процессов, эта утилита способна анализировать исходный код, скрипты и даже содержимое архивов на предмет наличия вирусов, троянов и бэкдоров. Инструмент уже доступен на платформе GitHub по адресу
https://github.com/atomdrift-project/scan.
Основной особенностью Scan является её способность находить угрозы не только в готовых бинарных файлах, но и в исходном коде различных языков программирования. Это открывает новые горизонты для защиты разработчиков и DevOps-инженеров, которые часто сталкиваются с тем, что вредоносный код может быть вшит в библиотеки или скрипты, но не запускаться напрямую. Утилита поддерживает анализ кода на Python, JavaScript, C/C++, Go, Rust и многих других языках. Это критически важно, учитывая рост числа атак, направленных на цепочки поставок программного обеспечения, когда злоумышленники внедряют вредоносный код в популярные библиотеки.
Поддержка множества форматов и типов данных
Scan демонстрирует впечатляющую гибкость, поддерживая сканирование более 100 различных форматов файлов. Инструмент не ограничивается стандартными офисными документами или медиафайлами. Он способен анализировать архивы, такие как zip, tar, 7z, dmg и iso. Это позволяет проводить предварительную проверку содержимого архивов, не распаковывая их полностью, что снижает риск запуска вредоносного кода при извлечении файлов. Также утилита умеет проверять веб-сайты и файлы, связанные с ними, что важно для выявления фишинговых страниц или вредоносных скриптов, вшитых в код сайта.
Особое внимание уделено работе с пакетами программного обеспечения. Scan может анализировать пакеты по PURL, включая библиотеки для Python (pip) и JavaScript (npm). Это позволяет выявлять уязвимости и вредоносные зависимости ещё на этапе сборки проекта или установки пакетов. Поддержка анализа документов, таких как PDF, Word, презентации и Excel-таблицы, также является значимым шагом, так как многие современные атаки используют документы в качестве вектора проникновения. Например, макросы в Excel или скрипты в PDF могут содержать код, который активируется при открытии файла.
Анализ процессов и Docker-контейнеров
Утилита способна распознавать любой запущенный процесс на устройстве, что позволяет выявлять скрытые угрозы, такие как бэкдоры, которые маскируются под легитимные системные процессы. Это особенно актуально для корпоративных сред, где безопасность зависит от умения отличить реальные задачи от вредоносной активности. Scan также поддерживает анализ Docker-образов, пакетов операционных систем и целых папок. Это делает инструмент полезным для команд, работающих в среде контейнеризации, где безопасность часто становится приоритетом.
Важно отметить, что Scan не является панацеей и не заменяет полностью традиционные антивирусные решения. Она скорее дополняет их, предоставляя дополнительные возможности для анализа кода и файлов. Однако её способность находить 14 различных видов вредоносного ПО делает её ценным инструментом в арсенале специалистов по кибербезопасности. Использование таких инструментов помогает снизить риски, связанные с внедрением вредоносного кода в программное обеспечение, и обеспечивает более глубокую защиту от современных угроз.
Как использовать Scan для защиты своего ПК
Для использования Scan необходимо загрузить его с GitHub и установить на свою систему. Процесс установки прост и не требует сложных манипуляций. После установки можно запустить сканирование своей системы, чтобы выявить любые скрытые угрозы. Важно помнить, что Scan — это инструмент для анализа, и его результаты следует интерпретировать с осторожностью. Не все обнаруженные угрозы могут быть реальными, и некоторые из них могут быть ложными срабатываниями. Поэтому рекомендуется проверять результаты сканирования вручную или с помощью других инструментов безопасности.
Инструмент также может быть полезен для регулярных проверок системы, особенно если вы работаете с открытым исходным кодом или используете сложные системы сборки. Регулярное использование Scan поможет поддерживать систему в чистом состоянии и предотвратит проникновение вредоносного ПО. Если вы разработчик или работаете с кодом, Scan станет отличным дополнением к вашему набору инструментов для обеспечения безопасности.
Заключение
Scan представляет собой значительный шаг вперёд в области обнаружения вредоносного программного обеспечения. Его способность анализировать код, архивы, документы и контейнеры делает его универсальным инструментом для защиты от современных угроз. Хотя он не заменяет полностью традиционные антивирусы, его дополнительные возможности делают его ценным дополнением к существующим решениям. Если вы ищете способ улучшить защиту своей системы или проекта, Scan может стать отличным выбором. Используйте его с умом и помните, что безопасность — это непрерывный процесс, требующий внимания и регулярных проверок.