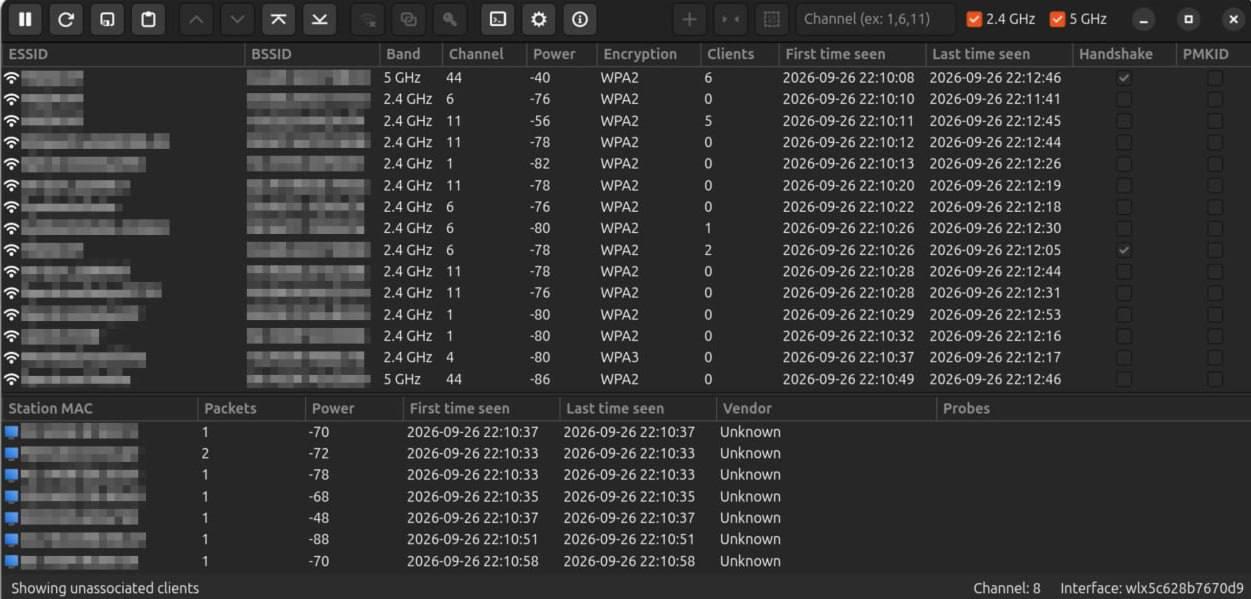
Разработчики представили Airgorah — утилиту с открытым исходным кодом для аудита безопасности домашних сетей. Программа позволяет находить подключённые к роутеру устройства, перехватывать трафик и проверять надёжность паролей.
Как работает инструмент
Airgorah имитирует действия злоумышленников, чтобы выявить уязвимости в конфигурации домашней сети. Утилита умеет сканировать локальную сеть, определять подключённые устройства и анализировать качество шифрования Wi-Fi-соединения.
Важный функционал — проверка паролей. Инструмент оценивает сложность выбранных пользователем ключей доступа, предупреждая о рисках использования слабых комбинаций, которые легко взломать методом перебора.
- Поиск всех устройств в локальной сети
- Перехват и анализ трафика
- Оценка надёжности паролей Wi-Fi
- Эмуляция атак для поиска слабых мест
Требования к системе
Программа работает исключительно на операционной системе Linux. Для удобства работы разработчики обеспечили графический интерфейс, так что использовать утилиту можно не только из терминала, но и с визуальными панелями управления.
Проект распространяется бесплатно под лицензией с открытым исходным кодом. Код доступен на GitHub, где пользователи могут изучать логику работы инструмента или вносить правки самостоятельно.
Как получить
Скачать Airgorah можно по ссылке https://github.com/martin-olivier/airgorah.
Инструмент полезен тем, кто хочет убедиться в безопасности домашней сети перед выходом в интернет или после установки нового роутера. Проверка на наличие посторонних устройств и анализ пароля помогут избежать потенциальных угроз.